發表文章

目前顯示的是有「Virus」標籤的文章

HITCON ENT 惡意軟體新型API呼叫行為實作(Patten式GetProcAddress找碴呼叫API)
圖片
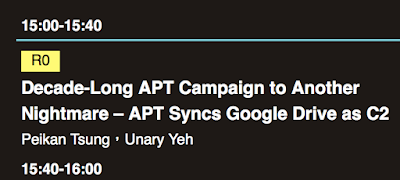
動機 這次HITCON Enterprise正好坐在R0場有幸聽到PK大神講的議程XD。不過本來想聽這場是想知道實際Google Drive C2 API呼叫過程的Olly分析,不過似乎整場議程重點不放在那Otz... 但正好聽到一件有趣的事情,議程內提到新型惡意軟體呼叫不再像以前是用GetProcAddress,而是自幹了一個叫做GetProcAddressEx呼叫方式會像是: GetProcAddressEx( ModuleBase, "0=L;3=d;4=L;11=A"); //找尋一個API根據函數名,第0個為L、第3個為d、第4個為L、第11個為A 這手法聽起來像是在逃避正常靜態分析軟體(如IDA Pro)可以很容易根據Import Address Table得知呼叫過程或者透過對GetProcessAddress下斷點動態反查API過程,所以我想這個GetProcAddressEx內部應該: 不該使用到任何API來增加分析難度 暴力分析DLL模組結構體找碴外導函數 暴力列舉API過程中根據Pattern(也就是0=L;3=d...)找到第一筆合適的API名 根據這個原則,於是我開始實做惹XD Visual C++實作 關於這種奇怪的要求,想到之前有研究過類似的發文 [Windows][PE][ASM]純組語手幹Dll Header解析外導函數表撈出函數地址(如LoadLibraryA動態地址) 索性我就拿這個的部分Code來改成VC++函數版本了XD 首先Pattern檢測部份,我寫了一支簡單的函數 int StrVal(std::string Data) { return std::stoi(Data); } bool ChkPatten(char* Str, char* Patten) { bool retn = true; std::string n = ""; for (int i = 0; Patten[i]; i++) { if (*(char*)(Patten + i) == '=') { int LPos = StrVal(n); char RChar = *(char*)(Patten + i + 1);...

XTab新型惡意瀏覽器插件病毒手法紀錄

圖片
可惡...本來只是想下載一個國外的殼破解版,結果又中菜花了T___T 我覺得這樣下去總有一天我會中過每種毒然後都解過一次毒XD XTab新形態的惡意瀏覽器病毒會做的事情: 會安裝一個叫做XTab的安裝包 啟動一個叫做Au__.exe的東西一直檢測各種瀏覽器首頁有沒有被流氓綁架 (如果沒被綁架 它會幫你在綁架一次) 接著又是老梗的在各個瀏覽器上安裝流覽器插件 設定你的瀏覽器啟動參數額外增加綁架網址 設定你的瀏覽器啟動首頁成綁架網址 你的windows的程式集內的瀏覽器的路徑也會被下綁架網址 你的桌面上如果有瀏覽器的捷徑也會被下綁架網址 你的工作列上如果有對程式"釘選"(固定程式ICON在工作列上)被下綁架網址 會在XTab資料夾內找到三個DLL...用DLL Injection方式注入到explorer.exe (你剛中毒的時候會發現資料夾管理員會崩潰一次就是這個原因,可能病毒作者沒寫好導致的,有夠蔡逼巴...雷....) 大致上提一下解毒方法: 把所有流覽器從工作列上"釘選"給取消 工作管理員打開,找到公司名稱是"XTab"的,通通強制關閉並且刪除/反安裝 到開始->程式集->找到你的瀏覽器,右鍵內容把後面的網址全部刪掉 開啟工作管理員把explorer.exe給強制關閉,然後刪掉XTab下三個DLL. 最後,去瀏覽器把首頁/開啟頁面之類設定通通改回來 最近的病毒真的是花招越來越多惹T___T

馬後炮式詳談英雄聯盟、流亡黯道網軍間諜病毒在幹嘛(下集)

圖片
此篇接續上集的 馬後炮式詳談英雄聯盟、流亡黯道網軍間諜病毒在幹嘛(上集)

馬後炮式詳談英雄聯盟、流亡黯道網軍間諜病毒在幹嘛(上集)

圖片
*注意:此篇文作者只略懂略懂資安,不是一篇專業分析文 *1/11:此文有下集囉~ 馬後炮式詳談英雄聯盟、流亡黯道網軍間諜病毒在幹嘛(下集) 閱讀此文須服用前置資訊: 12/31Garena 資訊安全聲明 HITCON Freetalk 20150109:Operation GG 台灣最熱門網遊安裝檔 驚見網軍後門 其實在一開始12/31, 魯宅我還在義大宿舍爽爽準備跨年,然後有看到Garena官方發出這份公告 不過我沒有多想XD 反正我宿舍電腦Windows都是裸奔沒有裝防毒的習慣再加上我每天無聊都會開封包工具跟一些資安有關逆向工具,都沒有發現有任何異狀,所以我應該是沒有事XD 接著我們進入正題吧。 我們看完HITCON大神們(說到這我正在跪著敲鍵盤)和 Garena官方公告後可以得知幾件事情: 這是一個安裝程序感染事件,主要問題應該是出在 完整安裝包 身上(這應該也能解釋為什麼魯宅我沒中毒...因為我都用版本升級的補丁做安裝)。 安裝包程序上綑綁上了病毒插件,執行完安裝包後安裝好的遊戲主程式會被Patch成一個後門木馬遊戲程式。當你正常開啟遊戲後,除了打開遊戲本身外,會在C:\Windows\System32\下生產兩個檔案,分別為 NtUserEx.dll、NtUserEx.dat 。 兩個藏在System32的後門文件檔案 從HITCON的FreeTalk大神口中我們可以得知,NtUserEx.dll其實幾乎是正常的dll Library(不過它來源好像因為是Windows NT的DLL所以自動被防毒當白名單?這不太清楚,Google找不太到);而整份NtUserEx.dll函數中 只Patch了兩個函數去存取NtUserEx.dat 。 NtUserEx.dat的內容物應該就是整隻病毒核心要幹的壞事,加密起來包在這個.dat文件內動態載入存取,然後監控整個你的Windows系統。 *附註:是說有問題的安裝包我是跑去跟HITCON的大神要的XD,點開了 有問題的遊戲主程式 後就會在System32下生產兩個病毒文件並且修改 有問題的主程式 回正常的主程式, 意思是有問題的遊戲主程式只要製造出病毒後就會恢復正常遊戲主程式了! (至於為啥要這樣幹...可能想避免引起注意吧?) 不過我是把這支病毒...